
- RU
- EN
Инструктаж по информационной безопасности для сотрудников СПбНИИЛХ
16 сентября 2026
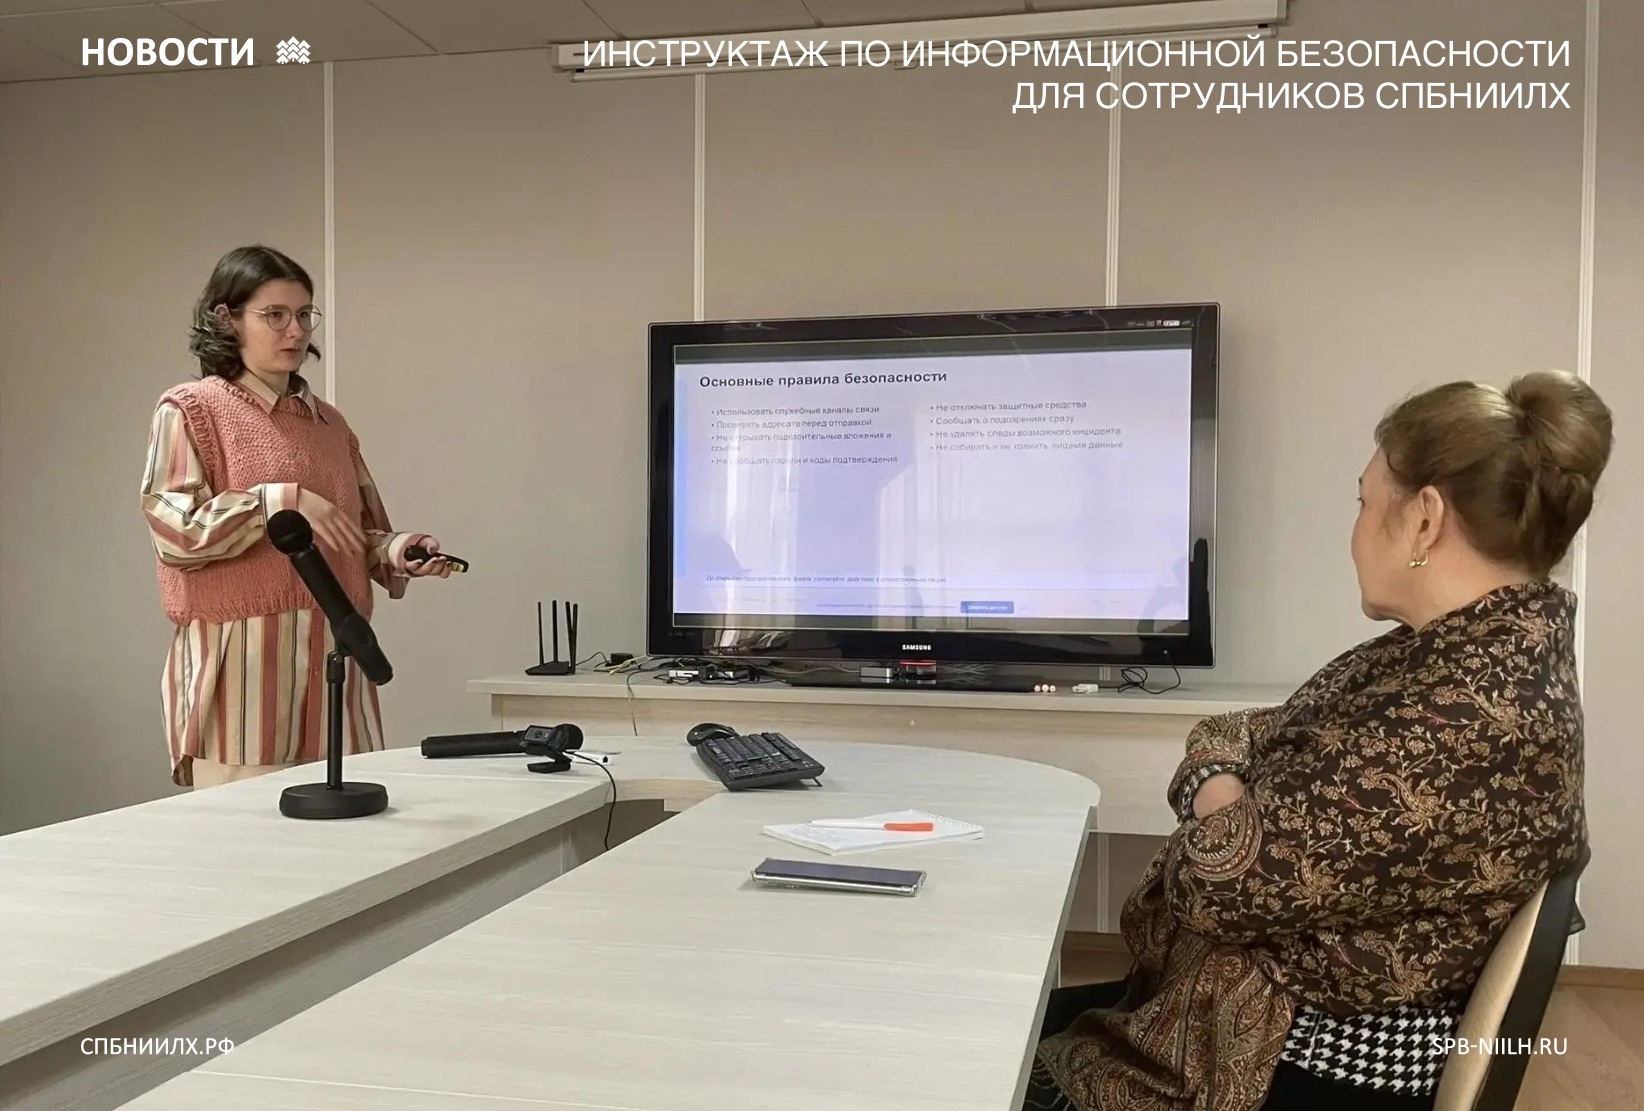
15 сентября 2026 года в Санкт-Петербургском научно-исследовательском институте лесного хозяйства состоялся инструктаж по информационной безопасности для сотрудников. Мероприятие прошло как в оффлайн- так и в онлайн-формате, что позволило охватить максимальное число участников, включая тех, кто работает дистанционно. Инструктаж провела инженер по защите информации ФБУ «СПбНИИЛХ» Анна Петровна Генералова.
В современном мире, где практически вся научная и деловая коммуникация ведется через электронные каналы, вопросы информационной безопасности приобретают особую значимость. Научные организации становятся объектами повышенного внимания злоумышленников: их интересуют исследовательские данные, персональная информация сотрудников, служебная переписка и внутренние документы. По данным аналитических отчетов последних лет, большинство успешных кибератак начинается с человеческого фактора – невнимательности сотрудника, перехода по вредоносной ссылке или открытия вложения из подозрительного письма. Именно поэтому регулярное обучение персонала основам цифровой гигиены является одной из ключевых мер защиты.
В начале инструктажа Анна Петровна объяснила, какие категории информации подлежат защите. К ним относятся персональные данные – сведения, по которым можно определить человека (ФИО, адрес, заполненные анкеты); служебная информация, включая внутреннюю переписку; учетные записи сотрудников и связанные с ними права доступа – возможность скачивать, изменять или удалять файлы.
Значительная часть инструктажа была посвящена безопасной работе с электронной почтой. Сотрудникам напомнили о необходимости использовать только служебные каналы связи: отправка информации, включая служебную переписку, на сторонние почтовые сервисы не рекомендуется. Перед отправкой письма важно проверять получателя – в корпоративной почте для этого есть список контактов.
Как распознать подозрительное письмо? Ведущая перечислила характерные признаки фишинговых писем:
- срочность в теме или тексте письма («все горит», «срочно»);
- неожиданные вложения, которых сотрудник не ждал;
- угрозы блокировки почты с требованием перейти по ссылке;
- уведомления о штрафах или выплатах с подозрительными реквизитами.
При обнаружении любого из этих признаков необходимо несколько раз проверить письмо: связаться с предполагаемым отправителем по другому каналу и уточнить, действительно ли он отправлял сообщение, а также оценить, насколько вложение соответствует заявленной теме.
Особое внимание было уделено файлам повышенного риска. Сотрудникам рекомендовано не открывать вложения с подозрительными расширениями, не включать редактирование в режиме защищенного просмотра и не переходить по ссылкам из писем, если они ведут на страницы с вводом паролей или реквизитов. В таких случаях надежнее самостоятельно зайти на официальный сайт организации, вручную введя его адрес в браузере. При работе с архивами следует проверять отправителя и расширения файлов, а пароль от закрытого архива – не указывать в самом письме, а передавать другим способом.
Также сотрудникам напомнили о необходимости использовать сложные пароли, не повторять их в личных кабинетах и не хранить в открытом виде. Для хранения паролей рекомендуется применять защищенные менеджеры паролей. Передача паролей третьим лицам и работа под чужой учетной записью запрещены. При вынужденной передаче пароля необходимо незамедлительно сменить его и сообщить об этом ответственному сотруднику. Уходя из кабинета, следует блокировать экран компьютера.
Отдельный блок был посвящен работе с внешними носителями – USB-флешками, дисками и картами памяти. Они не должны быть личными: в идеале носители выдает учреждение и ведет их учет. Если на носителе хранятся персональные данные, он должен находиться лично у сотрудника. При утере носителя необходимо сообщить об этом и указать, какие данные на нем содержались.
Завершающая часть инструктажа была посвящена порядку действий при инцидентах. Сообщить специалисту по работе с информацией необходимо, если:
- пришло странное письмо;
- был открыт подозрительный файл;
- пароль был введен на неизвестном сайте;
- персональные данные были отправлены не туда;
- был потерян носитель информации;
- письма странно переадресовываются.
После ввода пароля на подозрительном сайте его следует незамедлительно сменить. Важно сообщать не только о произошедших инцидентах, но и о подозрениях – лучше проявить бдительность, чем промолчать.
По окончании мероприятия всем участникам были разосланы подробные инструкции с практическими рекомендациями. Эти материалы могут использоваться сотрудниками в повседневной работе как памятка.
Подобные инструктажи – важный элемент комплексной системы информационной безопасности СПбНИИЛХ. Они позволяют не только снизить риски инцидентов, но и сформировать у сотрудников ответственное отношение к защите данных, что особенно актуально для научной организации, работающей с большими объемами исследовательской информации